미국 국립표준기술연구소(NIST)가 RSA와 타원곡선 암호 폐기 일정을 확정했다.
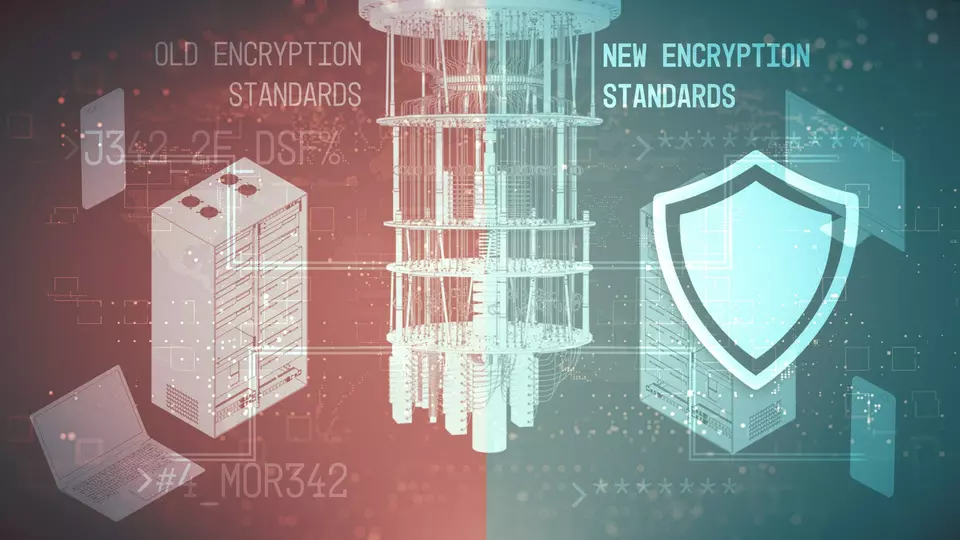
29일 글로벌 보안업계에 따르면 NIST는 양자컴퓨터 공격에 취약한 공개키 암호를 2031년부터 단계적으로 폐기해 2035년 12월 31일부터 사용을 전면 금지한다고 했다. 현대 인터넷 보안 기술체계 대전환에 대한 최종 보고서 [NIST IR 8547: Transition to Post-Quantum Cryptography Standards(양자내성 표준 암호로 전환)]를 발간하면서 이 같이 결정했다.
우주, 방위산업 등 미국 연방정부의 고가치 자산(HVA)과 고영향 시스템에는 더 빠른 시한이 적용된다. 인터넷 통신에서 암호키를 주고받는 기술은 2030년 12월 31일, 전자서명은 2031년 12월 31일까지 양자내성암호로 바꿔야 한다. 정부기관과 기업은 서버, 인증서, 보안장비, 스마트카드와 소프트웨어에 있는 기존 암호 교체를 시작해야 한다.
인터넷 보안의 뼈대가 흔들린다
RSA와 ECDH·ECDSA는 현재 인터넷 보안의 뼈대다. 웹사이트에 접속할 때 통신 내용을 암호화하고, 접속한 서버가 진짜 은행이나 정부기관인지 확인하며, 소프트웨어 업데이트가 제조사가 보낸 파일인지 검사한다.
문제는 암호화에 사용한 공개키가 말 그대로 외부에 공개돼 있다는 점이다. 현재 컴퓨터로는 공개키를 보고 비밀키를 계산하는 데 감당할 수 없는 시간이 걸린다. 충분한 성능을 갖춘 양자컴퓨터는 쇼어 알고리즘을 이용해 RSA의 큰 수 인수분해와 타원곡선 암호의 이산로그 문제를 빠르게 풀 수 있다.
외교 문서, 군사 정보, 연구개발 자료, 의료 기록처럼 10년 이상 비밀을 지켜야 하는 데이터는 양자컴퓨터가 완성되기 전부터 노출될 수 있다. NIST가 암호키 교환을 전자서명보다 1년 앞서 교체하도록 요구한 이유다.
ML-KEM·ML-DSA가 후계 기술
NIST는 용도별 후계 기술도 지정했다.
인터넷 통신의 암호키를 안전하게 주고받는 기술에는 ML-KEM(FIPS 203)이 들어간다. NIST는 보안성과 성능을 절충한 ML-KEM-768을 기본 선택으로 제시했다. TLS와 VPN의 IKE 같은 통신 프로토콜이 주요 교체 대상이다.
전자문서와 소프트웨어, 인증서에 서명하는 용도에는 ML-DSA(FIPS 204)와 SLH-DSA(FIPS 205)가 배치된다. 기존 RSA·ECDSA·EdDSA 서명은 2035년 이후 허용되지 않는다.
AES와 SHA-2·SHA-3 등 대칭키 암호와 해시함수는 계속 쓴다. 양자컴퓨터가 모든 암호를 한꺼번에 무력화하는 구조는 아니다. 키 길이가 충분한 AES-128·192·256은 NIST의 양자보안 기준을 충족한다.
하이브리드 암호로 경과기간 운영
모든 시스템을 하루에 바꾸기는 어렵기 때문에 경과기간을 두기로 했다. 오래된 서버와 네트워크 장비, 결제 시스템, 산업설비를 감안해서다.
NIST는 전환 기간에 하이브리드 방식을 허용했다. 예를 들어 기존 ECDH와 새 ML-KEM이 각각 만든 비밀값을 결합해 하나의 통신키를 만든다. 어느 한쪽에서 예상하지 못한 결함이 발견돼도 다른 암호가 방어선을 유지한다.
전자서명도 기존 서명과 양자내성 서명을 함께 붙일 수 있다. 새 기술을 아직 인식하지 못하는 시스템은 기존 서명을 확인하고, PQC를 지원하는 시스템은 양자내성 서명까지 검사한다. NIST는 일정 조건을 충족하면 이런 구성을 미국 정부용 FIPS 140 암호모듈 검증 안에서 사용할 수 있도록 길을 열었다.
암호자산 탐지와 HSM 시장 열린다
이제 기업들이 해야할 일은 사내에서 RSA와 타원곡선 암호가 어디에 쓰이는지 찾는 것이다. 서버 인증서와 VPN만 확인해서는 부족하다. 데이터베이스, 모바일 앱, 코드 서명, 펌웨어 업데이트, HSM, 공장 설비, 사원증과 PIV 스마트카드, 협력사 연결망까지 조사해야 한다.
전문가들은 앞으로 보안 투자 대상이 네트워크와 소프트웨어에서 암호 사용처를 찾아내는 암호자산 탐지, 사용중인 알고리즘과 인증서를 정리하는 CBOM, 인증서와 공개키 기반 PKI 구조 전환, PQC를 처리하는 HSM과 보안칩, 기존 시스템과 새 시스템을 연결하는 하이브리드 암호 게이트웨이 등으로 확대될 것으로 전망했다. 보안업계 관계자는 “인증기관의 루트 인증서, 금융권 HSM, 정부 신분증처럼 생태계 전체가 함께 움직여야 하는 시스템은 교체에 여러 해가 걸릴 수 있다”며 “앞으로 네트워크·클라우드·인증서·보안장비 업체들도 고객이 보유한 기존 암호를 찾아내고 교체하는 기능을 상품으로 제시할 것”이라고 말했다.
댓글을 불러오는 중입니다.